
DIREITO DIGITAL
Do furto de R$ 710 milhões às vendas suspensas: o que uma invasão de sistemas pode custar a bancos e empresas
Casos no Brasil e no Reino Unido mostram como ataques afetam pagamentos e vendas. Em entrevista à Lawletter, Danilo Oliveira Melo explica o papel dos fornecedores e os cuidados com a IA.
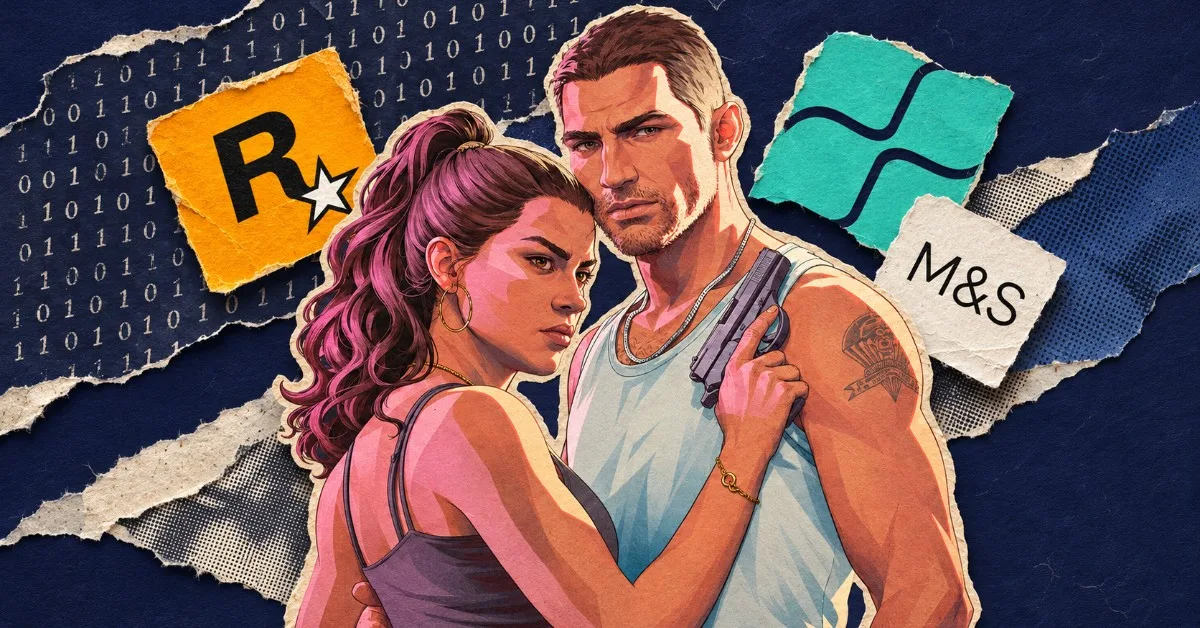
No Brasil, uma invasão ao sistema de um fornecedor resultou no furto de mais de R$ 710 milhões de duas instituições financeiras, segundo a Polícia Federal. No Reino Unido, a varejista Marks & Spencer suspendeu pedidos pelo site e pelo aplicativo após um ataque e registrou, em seu balanço de 2025/26, £ 131,3 milhões em custos relacionados ao episódio. Os dois casos ajudam a entender por que a segurança dos sistemas passou a interessar a quem cuida do caixa, dos contratos e do atendimento: uma invasão pode tirar dinheiro de uma instituição ou impedir que uma empresa continue vendendo.
O problema atinge organizações no mundo inteiro. A edição de 2026 do relatório de investigações sobre violações de dados da Verizon analisou mais de 31 mil incidentes de segurança, com mais de 22 mil violações de dados confirmadas em 145 países. Terceiros estiveram envolvidos em 48% das violações examinadas. Em entrevista à Lawletter, Danilo Oliveira Melo, advogado com atuação em Direito Digital e fundador do escritório DM Legal Firm, explica que as empresas precisam saber a quais sistemas cada fornecedor tem acesso e definir, em contrato, quem deve ser acionado se algum desses sistemas for comprometido.
“Essas empresas precisam cada vez mais e mais do que nunca se proteger, buscar auxílio de empresas que ofereçam serviços de proteção contra ataques de hackers, empresas que ofereçam serviços de resposta imediata a eventos de vazamento de dados e também de invasão de softwares, e principalmente buscar auxílio jurídico para a construção de instrumentos, contratos com os seus clientes e principalmente com os seus fornecedores de produtos e serviços.”
Danilo Oliveira Melo, advogado com atuação em Direito Digital e fundador do DM Legal Firm.
O ataque ao fornecedor e o dinheiro que saiu das instituições
No caso brasileiro, o alvo descrito pela PF foi a empresa de tecnologia que conecta instituições financeiras ao Sistema de Pagamentos Instantâneos, infraestrutura usada nas transferências via Pix. O ataque ocorreu em agosto de 2025. Em março de 2026, a Operação Cofre Digital, da PF e do Ministério Público de São Paulo, investigou suspeitos de lavar os valores furtados. A polícia identificou duas instituições financeiras como vítimas do furto. Seu relato não aponta uma invasão ao sistema central do Pix nem atribui a perda às contas individuais de correntistas.
Na Marks & Spencer, o prejuízo apareceu de outra forma. Em abril de 2025, a companhia interrompeu os pedidos digitais como parte da resposta ao incidente. Além das vendas que deixaram de entrar, a varejista relatou maiores custos para administrar estoques de roupas e artigos para casa, mais descontos e maior desperdício de alimentos. Os £ 131,3 milhões registrados no resultado anual são custos atribuídos ao incidente, e não uma estimativa de toda a receita perdida. A empresa informou separadamente £ 100 milhões em indenização de seguro.
O vazamento de informações estratégicas também gera prejuízos
Na Rockstar Games, o que estava em jogo era a propriedade intelectual de um produto inédito. Em setembro de 2022, vídeos de uma versão preliminar de Grand Theft Auto VI circularam antes que o estúdio apresentasse o jogo ao público. A Take-Two, controladora da Rockstar, confirmou a invasão e a cópia de arquivos confidenciais. Os serviços continuaram funcionando, mas o estúdio perdeu a possibilidade de escolher quando e em que versão o público veria seu trabalho pela primeira vez.
Onde a inteligência artificial entra
Em setembro de 2025, a Anthropic identificou uma campanha de espionagem em que os invasores usaram sua ferramenta Claude Code contra cerca de 30 organizações, entre elas instituições financeiras e empresas de tecnologia. Segundo a investigação da companhia, os responsáveis escolheram os alvos e mantiveram o controle de decisões importantes, mas delegaram à IA tarefas que, de outro modo, exigiriam mais tempo de uma equipe. A Anthropic confirmou invasões em um pequeno número de casos. O relato ajuda a dimensionar o que a automação muda para quem se defende: tentativas contra várias organizações podem avançar em menos tempo. Não há indicação, nas fontes consultadas, de que a IA tenha sido usada nos casos da Rockstar, da Marks & Spencer ou das instituições brasileiras.
Do lado de dentro da empresa, o risco pode surgir mesmo quando ninguém tenta invadir a rede. Um funcionário autorizado a ler a reclamação de um cliente pode colá-la em um assistente de IA para redigir a resposta. Se o relato contém telefone, dados de pagamento ou detalhes de um contrato, essas informações passam a um serviço externo. A distinção que Melo propõe é simples: a permissão para consultar um cadastro não resolve a questão de quem pode receber uma cópia dele.
“As pessoas usam muito inteligências artificiais para auxílio do dia a dia, do seu trabalho, para o desempenho das suas funções. Isso é muito bom, isso é muito necessário e deve ser incentivado. Mas precisa existir regras muito bem definidas, muito bem claras, muito bem estabelecidas para que problemas não aconteçam.”
O que a empresa precisa saber nas primeiras horas
Na avaliação de Melo, a primeira providência diante de uma invasão é acionar quem tem condições de interrompê-la e apurar o alcance do acesso. Ele também recomenda registrar boletim de ocorrência, de preferência em uma delegacia especializada. Se o sistema pertence a um prestador, as duas frentes podem depender de informações que só ele detém. A empresa que atende o cliente pode saber que um pagamento não foi concluído; o fornecedor pode ser o único a ter os registros que explicam o que aconteceu com aquela operação.
Também é preciso separar a interrupção do serviço da exposição de informações. A volta de um aplicativo ao ar responde a quem quer voltar a usá-lo, mas não esclarece se alguém acessou dados de clientes. Quando o incidente com dados pessoais puder causar risco ou dano relevante aos titulares, o controlador deve avisar a ANPD e as pessoas afetadas. Pela regra geral, o prazo é de três dias úteis a partir do momento em que o controlador sabe que o incidente afetou dados pessoais.
É na contratação do serviço que a empresa pode resolver uma questão que se torna urgente durante a crise: se o fornecedor detectar a invasão primeiro, em quanto tempo deverá avisar, quais registros terá de preservar e quem poderá autorizar a suspensão de uma operação? Para quem depende de terceiros, essas cláusulas dão à equipe técnica condições de agir e ao jurídico elementos para avaliar o que deve ser comunicado. Quando um pagamento deixa de chegar ou um arquivo confidencial vem a público, o tempo da resposta não deveria ser gasto negociando de quem é a próxima providência.
Equipe editorial responsável pela apuração, produção e publicação de notícias, análises e conteúdos sobre os principais acontecimentos do Direito no Brasil.
Comentários (0)
Deixe seu comentário